
O Regulamento 756/2026, publicado em 22 de junho de 2026, executa disposições do Regime Jurídico da Cibersegurança aprovado pelo Decreto-Lei n.º 125/2025. A sua leitura deve ser articulada com a lei, os anexos e as instruções técnicas aplicáveis.
Table of Contents
O que regulamenta?
Entre outras matérias, o Regulamento aborda medidas mínimas e níveis de conformidade, regras de funcionamento da plataforma eletrónica, gestão do risco residual, relatório anual, comunicação do responsável de cibersegurança e do ponto de contacto permanente, medidas aplicáveis às entidades públicas relevantes e procedimentos de comunicação e notificação.
Níveis de conformidade
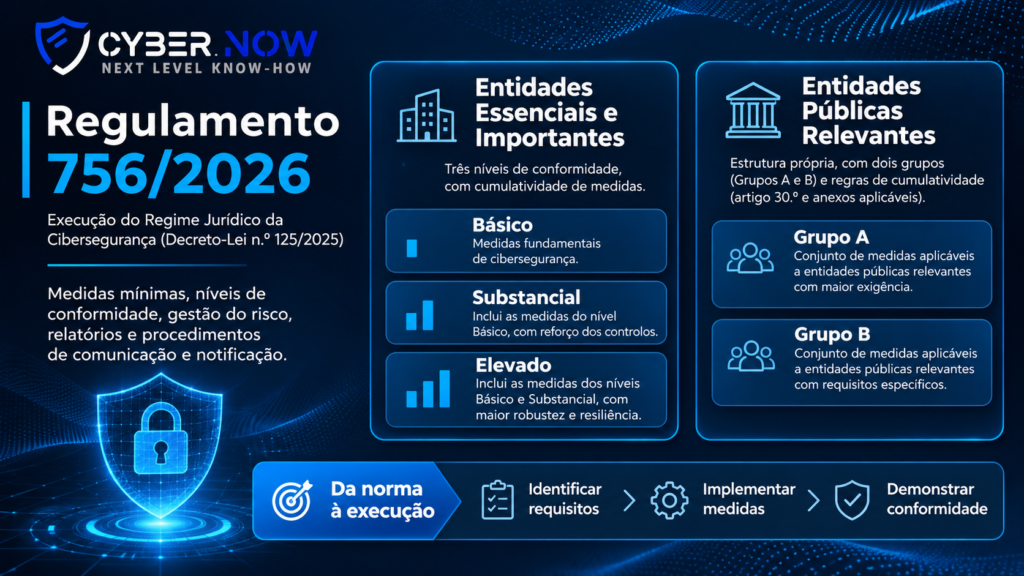
Para entidades essenciais e importantes, o Regulamento prevê níveis básico, substancial e elevado. As entidades sujeitas aos níveis substancial e elevado devem assegurar também as medidas dos níveis inferiores. Quando uma entidade se enquadre em mais de um nível, aplica-se o mais exigente, nos termos previstos no Regulamento.
As entidades públicas relevantes seguem a estrutura própria dos Grupos A e B, com regras de cumulatividade indicadas no artigo 30.º e nos anexos aplicáveis. Não se deve confundir o enquadramento destas entidades com os três níveis destinados às entidades essenciais e importantes.
A identificação do nível de conformidade aplicável constitui uma etapa essencial para planear a implementação das medidas mínimas de cibersegurança. Esta análise deve considerar o enquadramento da entidade, os critérios regulamentares e os requisitos estabelecidos nos anexos correspondentes.
Avaliação de conformidade: depois de identificado o nível ou grupo aplicável, a organização deve realizar um diagnóstico que permita distinguir os requisitos já cumpridos, os parcialmente implementados e aqueles para os quais ainda não existem medidas ou evidências suficientes. Este exercício facilita a definição de prioridades e a elaboração de um plano de implementação.
Demonstração de conformidade: para cada requisito, importa identificar as medidas adotadas, os responsáveis pela sua execução e as evidências que permitem demonstrar o cumprimento. Estas evidências podem incluir políticas aprovadas, procedimentos operacionais, registos de formação, relatórios de avaliação de riscos, resultados de testes e documentação das ações corretivas.
A avaliação deve também considerar a eficácia das medidas implementadas. A existência de documentação, por si só, não demonstra necessariamente que um controlo funciona adequadamente. A verificação deve, sempre que aplicável, incluir testes, entrevistas, análise de registos e confirmação da execução dos procedimentos.
Esta abordagem permite transformar as obrigações regulamentares num programa de cibersegurança estruturado, verificável e sujeito a melhoria contínua, facilitando igualmente a preparação para eventuais atividades de supervisão.
Como transformar requisitos em execução
A implementação do Regulamento 756/2026 deve começar por um diagnóstico de conformidade que permita identificar as obrigações aplicáveis, avaliar as medidas de cibersegurança existentes e estabelecer um plano de ação proporcional aos riscos identificados.
1. Classificar: confirme o tipo de entidade e o nível ou grupo aplicável.
2. Mapear: cruze cada requisito com políticas, procedimentos, ativos, responsáveis e evidências existentes.
3. Avaliar riscos: documente risco inerente, medidas implementadas e risco residual, considerando a metodologia da organização e as exigências regulamentares.
4. Tratar lacunas: crie um plano priorizado, com responsável, prazo, orçamento e critério de aceitação.
5. Demonstrar: mantenha registos de aprovação, implementação, teste e revisão.
6. Rever: atualize o programa sempre que existam alterações relevantes ou novas instruções técnicas.
A monitorização periódica das medidas implementadas permite identificar desvios, acompanhar indicadores de eficácia e assegurar que as ações corretivas são executadas dentro dos prazos definidos.
ISO 27001 e Regulamento 756/2026
Um SGSI alinhado com a ISO/IEC 27001:2022 pode fornecer governação, avaliação de riscos, controlos e evidências úteis. Contudo, o cumprimento da norma não substitui a verificação individual dos requisitos do Regulamento.
Para compreender melhor as obrigações das entidades abrangidas, consulte também o nosso artigo sobre a NIS2: obrigações, notificação de incidentes e sanções, onde abordamos o enquadramento legal e as principais responsabilidades das organizações.
Como a CyberNow pode ajudar
A CyberNow apoia a análise de aplicabilidade, o diagnóstico de lacunas, a avaliação e tratamento de riscos, a implementação de medidas e a preparação de evidências de conformidade. Solicite um diagnóstico de conformidade.
Fontes oficiais para consulta e atualização:
Nota editorial: conteúdo informativo, sujeito a atualização legislativa e regulamentar. A aplicabilidade depende da situação concreta da entidade.