

Gap Analysis, implementação de AIMS, avaliação de riscos e impactos (AIIA), consultoria, auditoria e preparação para certificação.
A Inteligência Artificial (IA) está a transformar a forma como as organizações operam, tomam decisões e prestam serviços. A adoção de modelos de linguagem (LLM), IA generativa e soluções automatizadas exige uma abordagem estruturada à governação, segurança, transparência, responsabilidade e gestão de riscos.
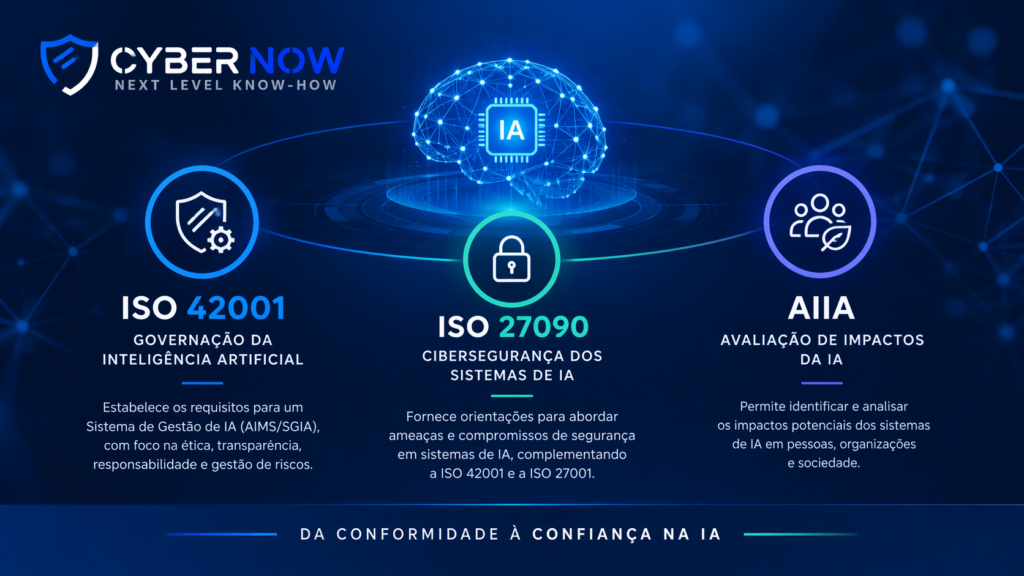
A ISO/IEC 42001:2023 estabelece requisitos para Sistemas de Gestão de Inteligência Artificial (AIMS/SGIA). A ISO/IEC 27090:2026 complementa esta abordagem com orientações técnicas de cibersegurança para sistemas de IA.
Na CYBERNOW, apoiamos as organizações desde o diagnóstico inicial e a avaliação de conformidade até à implementação do AIMS, auditorias internas e preparação para certificação independente.
ISO/IEC 42001: o referencial internacional para a governação da Inteligência Artificial
A ISO 42001 estabelece um referencial internacional para a governação responsável da Inteligência Artificial. Através de serviços de Gap Analysis, implementação de AIMS/SGIA, avaliação de riscos e impactos (AIIA), consultoria, auditoria e preparação para certificação, a CYBERNOW apoia as organizações na adoção estruturada e segura de sistemas de IA.
A Inteligência Artificial está a transformar a forma como as organizações operam, tomam decisões e prestam serviços. A adoção de modelos de linguagem (LLM), IA generativa e soluções automatizadas exige uma abordagem estruturada à governação, segurança, transparência, responsabilidade e gestão de riscos.
A norma contempla: definição de políticas e responsabilidades; identificação de sistemas de IA; avaliação e tratamento de riscos; avaliação de impactos; gestão de recursos, dados e fornecedores; transparência e supervisão humana; auditoria e melhoria contínua.
A ISO 42001 é aplicável a organizações que desenvolvem sistemas de IA e àquelas que utilizam soluções de terceiros. O seu sistema de gestão pode ser sujeito a certificação por organismo independente.
Gap Analysis ISO 42001: compreender o ponto de partida
Antes de implementar um AIMS, importa avaliar o grau de conformidade e maturidade da organização. A Gap Analysis compara práticas e evidências existentes com os requisitos das cláusulas 4 a 10 e os controlos relevantes do Anexo A da ISO/IEC 42001.
A análise considera contexto e âmbito, liderança, planeamento, suporte, operação, avaliação do desempenho, melhoria, políticas, inventário de sistemas, responsabilidades, gestão de riscos e impactos e evidências documentais.
Entregáveis: matriz de conformidade; identificação de lacunas e conformidades parciais; avaliação de maturidade; recomendações; plano de ações corretivas; roadmap de implementação com prioridades e responsáveis.
A CYBERNOW privilegia o aproveitamento de mecanismos já implementados, nomeadamente em sistemas ISO 27001 ou ISO 9001, evitando duplicação desnecessária de processos e documentação.
Implementação do AIMS: da estratégia à operacionalização
Fase 1 – Contexto, âmbito e governação: identificação dos sistemas de IA, partes interessadas, requisitos aplicáveis, objetivos, política e responsabilidades.
Fase 2 – Avaliação de riscos e impactos: definição de metodologias, identificação de cenários de risco e avaliação de efeitos sobre pessoas, organizações e sociedade.
Fase 3 – Seleção e implementação de controlos: escolha fundamentada de medidas organizacionais e técnicas, considerando os controlos relevantes do Anexo A.
Fase 4 – Operacionalização e evidências: integração na aquisição, desenvolvimento, utilização, monitorização, gestão de fornecedores e gestão de alterações.
Fase 5 – Auditoria e melhoria: auditoria interna, revisão de evidências, ações corretivas e preparação para avaliação independente.
O objetivo não é apenas produzir documentação, mas estabelecer um sistema de gestão operacional, auditável e sustentável.
AIIA – Artificial Intelligence Impact Assessment
A Avaliação de Impacto dos Sistemas de Inteligência Artificial (AIIA) permite identificar e analisar consequências potenciais dos sistemas de IA para indivíduos, grupos, organizações e sociedade. Complementa a avaliação de riscos, mas não a substitui.
Entre os aspetos relevantes encontram-se privacidade, discriminação e enviesamento, transparência, explicabilidade, supervisão humana, direitos das pessoas afetadas, fiabilidade, segurança e impactos sociais ou económicos.
A AIIA deve considerar o contexto e a finalidade do sistema, os grupos afetados, a gravidade dos impactos, as medidas de mitigação e os mecanismos de acompanhamento. Os resultados devem ser documentados e revistos quando ocorram alterações relevantes.
A ISO/IEC 42005:2025 fornece orientações complementares para estruturar a avaliação de impactos de IA. A AIIA não deve ser confundida com a Avaliação de Impacto sobre a Proteção de Dados (AIPD/DPIA), que pode ser igualmente necessária.
A CYBERNOW apoia a definição da metodologia AIIA, a realização das avaliações, a documentação dos resultados e a integração das medidas no AIMS.
ISO/IEC 27090:2026 – cibersegurança dos sistemas de IA
A ISO/IEC 27090:2026, publicada em outubro de 2026, fornece orientações para abordar ameaças de cibersegurança e compromissos de segurança em sistemas de Inteligência Artificial. Complementa a ISO 42001 e a ISO 27001, sem constituir isoladamente um referencial de certificação.
Prompt injection: manipulação de instruções ou conteúdos para alterar o comportamento de sistemas de IA ou contornar restrições.
Data poisoning: introdução ou manipulação de dados que comprometam o treino, a atualização ou a operação de modelos.
Model theft e model extraction: obtenção não autorizada de modelos, parâmetros, funcionalidades ou conhecimento incorporado.
Evasion attacks: manipulação de entradas para provocar previsões, classificações ou decisões incorretas.
Cadeia de fornecimento de IA: exposição decorrente de modelos de terceiros, bibliotecas, datasets, dependências, plataformas e serviços externos.
As orientações da ISO 27090 podem apoiar a modelação de ameaças, a avaliação de vulnerabilidades, a seleção de medidas de segurança e as atividades de teste e monitorização. São especialmente relevantes para aplicações com LLM e IA generativa.
Para aprofundar este tema, consulte também o nosso artigo sobre a ISO 27090 e a segurança dos sistemas de Inteligência Artificial, onde exploramos as orientações de cibersegurança aplicáveis aos sistemas de IA.
ISO 42001, ISO 27001 e ISO 27090: referenciais complementares
A ISO/IEC 27001 estabelece requisitos para um Sistema de Gestão de Segurança da Informação (SGSI). A ISO/IEC 42001 estabelece requisitos para um Sistema de Gestão de Inteligência Artificial (AIMS/SGIA). A ISO/IEC 27090 fornece orientações técnicas de cibersegurança específicas para sistemas de IA.
Uma organização com SGSI pode reutilizar parte das políticas, metodologias, responsabilidades e processos de auditoria ao implementar o AIMS, acrescentando os processos específicos exigidos pela ISO 42001.
A ISO 42001 estrutura a governação e a gestão. A ISO 27090 aprofunda a componente técnica da segurança dos sistemas de IA.
Consultoria, auditoria e preparação para certificação ISO 42001
A CYBERNOW presta serviços de consultoria, avaliação de conformidade, auditoria interna e preparação para certificação ISO 42001.
As auditorias podem abranger requisitos normativos, aplicação dos controlos relevantes, eficácia da gestão de riscos e impactos, documentação, registos e evidências, entrevistas, amostragem e acompanhamento de ações corretivas.
A preparação para certificação pode incluir readiness assessment, revisão documental, simulação de auditoria e apoio à resolução das lacunas identificadas.
A certificação ISO 42001 é realizada por um organismo de certificação independente. A CYBERNOW prepara e acompanha a organização, sem substituir o organismo certificador.
A abordagem integrada da CYBERNOW
A CYBERNOW combina competências de governação, risco, conformidade, auditoria e cibersegurança técnica para apoiar a adoção segura e responsável da Inteligência Artificial.
Gap Analysis ISO 42001: diagnóstico inicial, avaliação de maturidade e identificação de lacunas.
Consultoria e implementação AIMS: políticas, processos, responsabilidades, metodologias, controlos e evidências.
Avaliação de riscos de IA: identificação, análise e tratamento de cenários de risco.
AIIA: avaliação dos impactos dos sistemas de IA sobre pessoas, grupos e sociedade.
Auditorias ISO 42001: auditorias internas, avaliação de conformidade e acompanhamento de ações corretivas.
Preparação para certificação: revisão de evidências e apoio à auditoria independente.
AI Security e ISO 27090: avaliação técnica, identificação de vulnerabilidades e recomendações de mitigação, incluindo testes adaptados a LLM e IA generativa.
Por onde deve começar a sua organização?
Para algumas organizações, o primeiro desafio será identificar os sistemas de IA e atribuir responsabilidades. Para outras, será necessário formalizar a avaliação de riscos e impactos, reforçar controlos técnicos ou preparar o AIMS para certificação.
Uma Gap Analysis ISO 42001 constitui um ponto de partida eficaz para definir prioridades, dimensionar o esforço e construir um roadmap ajustado à realidade da organização.
A sua organização está preparada para a ISO 42001?
Transforme a adoção de IA numa vantagem competitiva, com governação estruturada, gestão de riscos e segurança desde a conceção.
A CYBERNOW apoia a sua organização desde a Gap Analysis e a implementação do AIMS até à auditoria interna e preparação para certificação ISO 42001, integrando a avaliação de impactos (AIIA) e as orientações da ISO 27090.
Solicite uma Gap Analysis ISO 42001 ou agende uma reunião com os nossos especialistas. Conheça os serviços de Consultoria e Implementação ISO 42001 AIMS.
Serviços relacionados
Conheça também os nossos serviços de AI Security, Conformidade, Auditorias e Consultoria ISO 27001.
Referências
ISO/IEC 42001:2023 | ISO/IEC 27090:2026 | ISO/IEC 42005:2025
CYBERNOW – NEXT LEVEL KNOW-HOW