
A conformidade NIS2 não se resume a um documento ou a um teste de intrusão. Exige governação, gestão de riscos, medidas proporcionais, evidências e capacidade de resposta a incidentes.
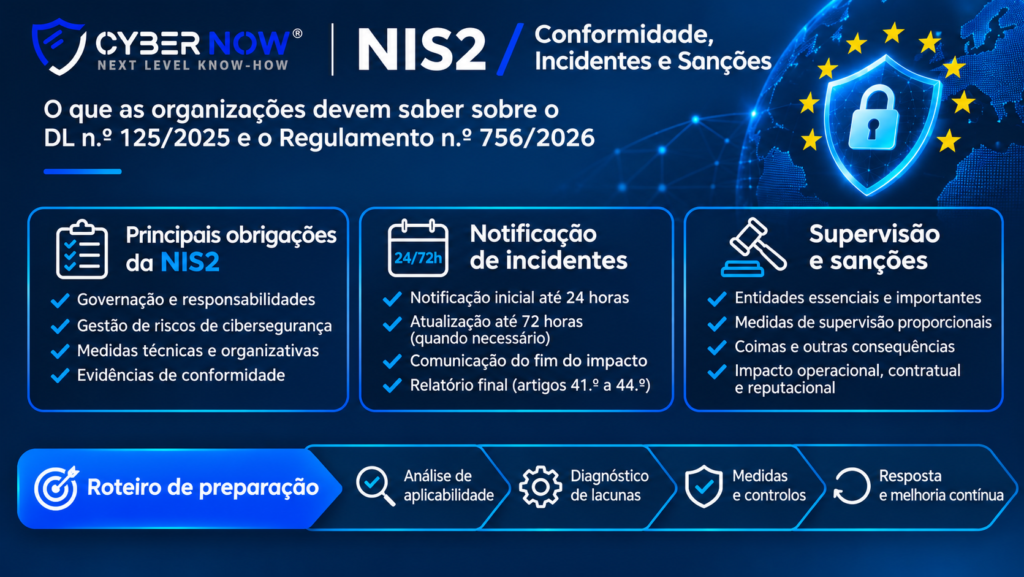
Principais obrigações NIS2: governação, gestão de riscos e cibersegurança
O Decreto-Lei n.º 125/2025, que transpõe a Diretiva NIS2 para Portugal, estabelece obrigações de cibersegurança para as entidades abrangidas pelo Regime Jurídico da Cibersegurança (RJC). A conformidade exige uma abordagem estruturada, proporcional aos riscos e sustentada por medidas efetivamente implementadas.
Governação e responsabilidades: os órgãos de gestão devem assegurar o enquadramento organizacional da cibersegurança, a definição de responsabilidades, a disponibilização de recursos e o acompanhamento das medidas adotadas.
Gestão de riscos de cibersegurança: as organizações devem identificar os ativos relevantes, analisar ameaças e vulnerabilidades, avaliar riscos e definir medidas de tratamento adequadas. A avaliação deve ser documentada e revista periodicamente, incluindo os riscos residuais.
Medidas técnicas e organizativas: entre os domínios relevantes encontram-se a gestão de incidentes, a continuidade de negócio, a segurança da cadeia de abastecimento, a gestão de vulnerabilidades, a formação, a criptografia, o controlo de acessos e a autenticação multifator, de acordo com os requisitos aplicáveis.
Evidências de conformidade: a existência de políticas e procedimentos não é suficiente, por si só, para demonstrar a eficácia das medidas. É importante conservar registos de avaliações de risco, decisões, testes, ações corretivas, formação e monitorização dos controlos implementados.
O Regulamento n.º 756/2026 complementa o regime, estabelecendo, entre outras matérias, níveis de conformidade e medidas mínimas de cibersegurança, critérios de verificação e regras de gestão dos riscos. Para as entidades essenciais e importantes, prevê níveis de conformidade Básico, Substancial e Elevado, determinados nos termos regulamentares.
A preparação para a NIS2 deve, por isso, começar pela identificação das obrigações concretamente aplicáveis à entidade, evitando a adoção indiscriminada de medidas sem considerar o seu enquadramento legal, dimensão, setor e exposição ao risco.
Notificação de incidentes: 24 e 72 horas
Para incidentes significativos sujeitos a notificação, o artigo 42.º prevê uma notificação inicial sem demora injustificada e até 24 horas após a verificação da existência ou possibilidade de um incidente significativo, ressalvadas as condições previstas na lei. Quando necessário, deve ser enviada uma atualização até 72 horas após essa verificação, com informação revista e avaliação inicial. Existem ainda obrigações relativas ao fim do impacto significativo e ao relatório final, conforme os artigos 41.º a 44.º. Não confunda estes marcos com notificações indiscriminadas de qualquer evento.
Entidades essenciais versus importantes
A classificação depende dos critérios legais, incluindo setores, dimensão e regras específicas. As medidas de supervisão e execução variam consoante a categoria. Não é adequado escolher uma categoria apenas pelo número de trabalhadores.
Para compreender se a sua organização está abrangida pelo novo Regime Jurídico da Cibersegurança, consulte também o nosso artigo NIS2: a minha empresa está abrangida?, onde abordamos os critérios de aplicabilidade e enquadramento das entidades.
Multas e outras consequências
O regime prevê ilícitos e medidas de supervisão. A sanção aplicável depende da infração, da categoria de entidade e das circunstâncias concretas. Antes de publicar um valor de coima como universal, deve confirmar-se o artigo e o enquadramento aplicável. A exposição operacional, contratual e reputacional também merece atenção.
Roteiro de preparação
Comece por uma análise de aplicabilidade; faça um diagnóstico de lacunas; atualize a avaliação de riscos; defina responsáveis e controlos; ensaie a resposta e notificação de incidentes; mantenha evidências verificáveis.
Este processo deve incluir a definição de prioridades, prazos de implementação e mecanismos de acompanhamento das ações corretivas, assegurando a melhoria contínua da maturidade de cibersegurança da organização.
Como a CyberNow pode ajudar
A CyberNow apoia a análise de aplicabilidade, o diagnóstico de lacunas, a avaliação e tratamento de riscos, a implementação de medidas e a preparação de evidências de conformidade. Solicite um diagnóstico de conformidade.
Fontes oficiais para consulta e atualização:
Nota editorial: conteúdo informativo, sujeito a atualização legislativa e regulamentar. A aplicabilidade depende da situação concreta da entidade.