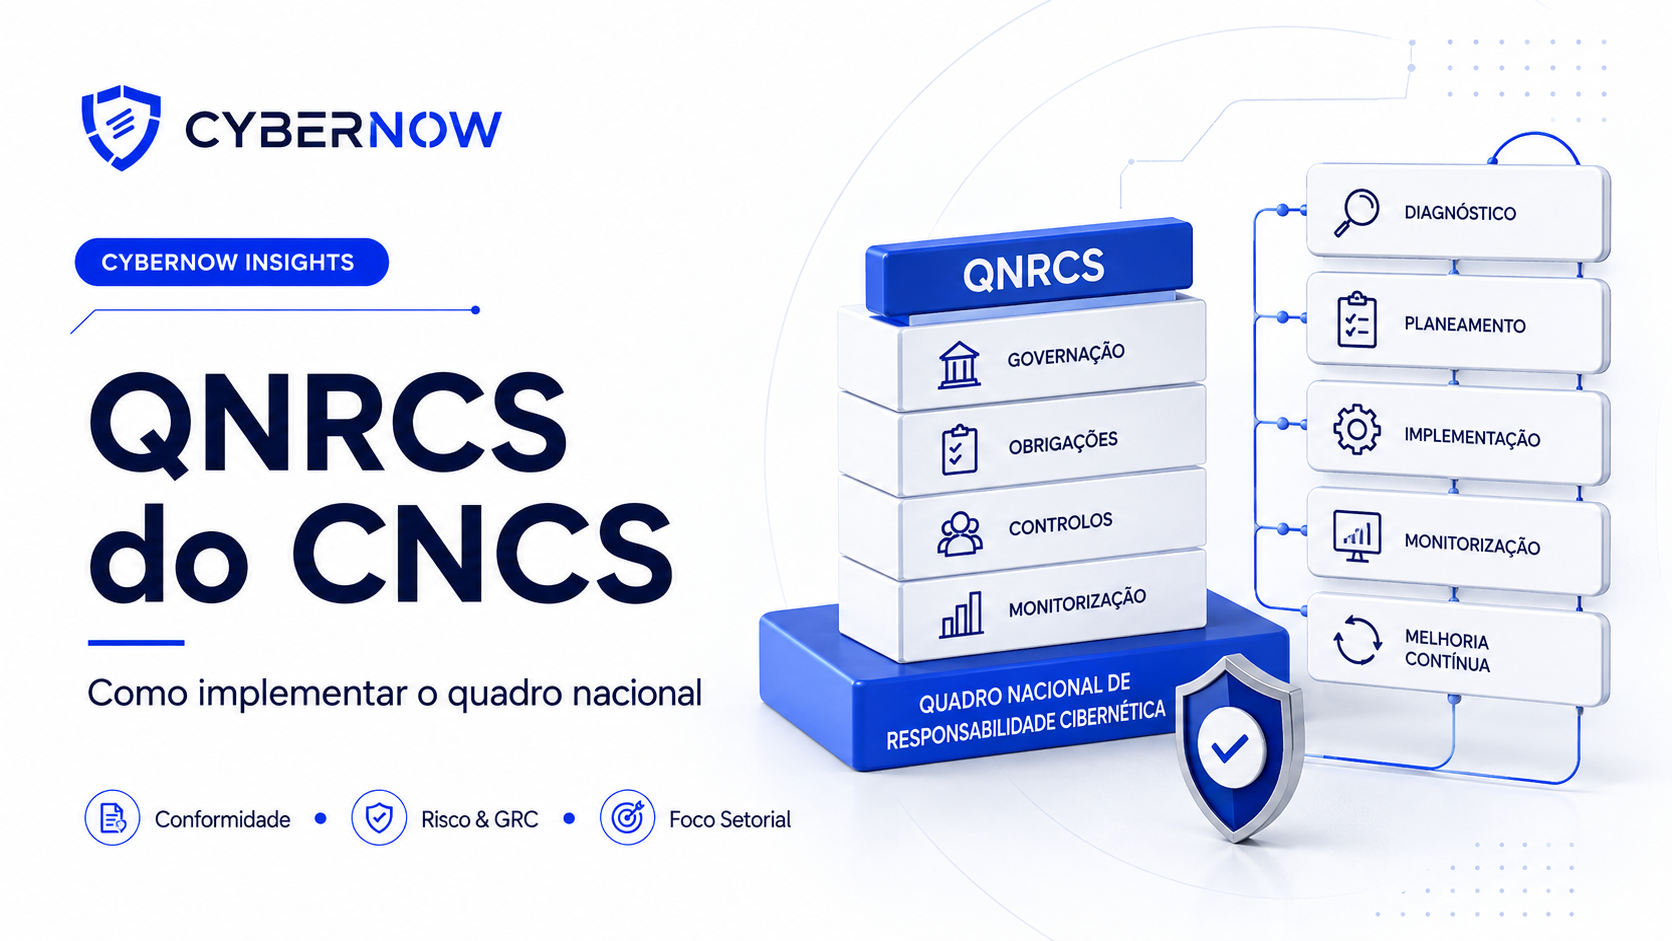

O Quadro Nacional de Referência para a Cibersegurança (QNRCS), desenvolvido pelo Centro Nacional de Cibersegurança (CNCS), tornou-se uma das principais referências nacionais para gestão de risco, maturidade de segurança e alinhamento regulatório em Portugal. A CyberNow ajuda organizações públicas e privadas a implementar o QNRCS de forma prática, estratégica e orientada para compliance.
Table of Contents
O que é o QNRCS?
O Quadro Nacional de Referência para a Cibersegurança (QNRCS) é um referencial desenvolvido pelo CNCS para ajudar organizações a implementar medidas eficazes de cibersegurança, gestão de risco e resiliência operacional.
O framework permite às organizações reduzir o risco associado às ciberameaças, estabelecendo uma abordagem estruturada baseada em cinco objetivos fundamentais:
Identificar
Conhecer ativos, riscos e contexto organizacional.
Proteger
Implementar salvaguardas e controlos de segurança.
Detetar
Monitorizar eventos e identificar ameaças rapidamente.
Responder
Garantir resposta eficaz a incidentes.
Recuperar
Restaurar operações e continuidade de negócio.
Este referencial apresenta afinidades com boas práticas internacionais, nomeadamente o NIST Cybersecurity Framework e a ISO/IEC 27001, podendo apoiar a implementação de medidas de gestão de riscos de cibersegurança previstas na NIS2 e no Decreto-Lei n.º 125/2025.
Objetivos do QNRCS
Redução de Risco Cibernético
Implementar controlos que reduzam exposição a ameaças, vulnerabilidades e incidentes.
Melhoria de Resiliência
Garantir continuidade operacional e capacidade de recuperação.
Governance de Segurança
Definir responsabilidades, políticas e gestão executiva da cibersegurança.
Capacitação Organizacional
Promover maturidade, cultura de segurança e boas práticas.
Compliance Regulatório
Apoiar conformidade com NIS2, DL125/2025 e frameworks internacionais.
Preparação para Certificação
Facilitar alinhamento com os níveis Básico, Substancial e Elevado do QNRCS.
Como as empresas beneficiam da implementação do QNRCS
A implementação do QNRCS pode também apoiar a preparação das organizações para processos de avaliação e certificação em cibersegurança. Neste contexto, os Selos de Maturidade Digital constituem um mecanismo complementar para reconhecer a adoção de práticas de segurança e a evolução da maturidade organizacional.
Maior Maturidade de Segurança
Estrutura clara para evolução contínua da postura de cibersegurança.
Redução do Impacto de Incidentes
Melhor capacidade de deteção, resposta e recuperação.
Maior Confiança de Clientes e Parceiros
Demonstração de compromisso com segurança e governance.
Preparação para Auditorias
Facilita processos de auditoria, certificação e due diligence.
Alinhamento com NIS2
Base sólida para cumprimento dos requisitos legais europeus e nacionais.
Vantagem Competitiva
Diferenciação no mercado através de maturidade e confiança digital.
Como a CyberNow apoia a implementação?
A CyberNow disponibiliza uma abordagem integrada, técnica e estratégica para a implementação progressiva das medidas de cibersegurança, adaptada à dimensão, criticidade, exposição ao risco e maturidade de cada organização.
Gap Assessment
Avaliação detalhada da maturidade atual face aos controlos e objetivos do QNRCS.
Governance & Risk Management
Definição de governance, políticas e processos de gestão de risco.
Pentesting & Vulnerability Management
Validação técnica contínua da exposição e superfície de ataque.
SOC & MDR Services
Monitorização contínua, deteção e resposta a ameaças.
OT / ICS Security
Avaliação e proteção de ambientes industriais e críticos.
Incident Response
Preparação, exercícios e resposta estruturada a incidentes.
Security Awareness
Formação e sensibilização para redução do risco humano.
Compliance & Audit Support
Apoio a auditorias, certificações e preparação documental.
Roadmap de implementação com a CyberNow
Dependendo da dimensão e maturidade da organização, a implementação pode decorrer entre 3 e 10 meses.
Mês 1 : Assessment & Discovery
Avaliação inicial, identificação de gaps, análise de risco e definição de prioridades.
Mês 2-3 : Governance & Estratégia
Definição de políticas, governance, processos e roadmap executivo.
Mês 3-6 : Implementação Técnica
Hardening, segmentação, monitorização, MFA, backup, vulnerabilidades e controlos de segurança.
Mês 5-8 : Monitorização & Exercícios
SOC/MDR, testes de intrusão, incident response e exercícios tabletop.
Mês 8-10 : Auditoria & Melhoria Contínua
Revisão de maturidade, preparação para certificação e melhoria contínua.
Certificação QNRCS
O esquema nacional de certificação de cibersegurança permite às organizações demonstrar a implementação de requisitos de segurança através de processos de avaliação específicos. A certificação deve ser distinguida da simples adoção voluntária de um referencial de boas práticas.
A CyberNow ajuda organizações a preparar:
- Documentação de segurança
- Processos e políticas
- Evidências técnicas
- Gestão de risco
- Roadmaps de remediação
- Preparação para auditorias externas
Está preparado para implementar o QNRCS?
A CyberNow ajuda organizações públicas e privadas a implementar medidas concretas de cibersegurança, acelerar compliance e aumentar maturidade operacional.
FAQ – QNRCS
A sua adoção é obrigatória?
O QNRCS é voluntário, mas tornou-se uma referência estratégica importante para compliance e maturidade de segurança em Portugal.
Este referencial está alinhado com a NIS2?
Sim. O framework ajuda organizações a estruturar medidas alinhadas com os requisitos de gestão de risco e resiliência.
Quanto tempo demora a implementação deste referencial?
Normalmente entre 3 e 10 meses, dependendo da dimensão e maturidade da organização.
A CyberNow apoia processos de certificação?
Sim. Apoiamos preparação técnica, documental e estratégica para auditorias e certificação.
© CyberNow – Cybersecurity | QNRCS | NIS2 | Governance | Compliance