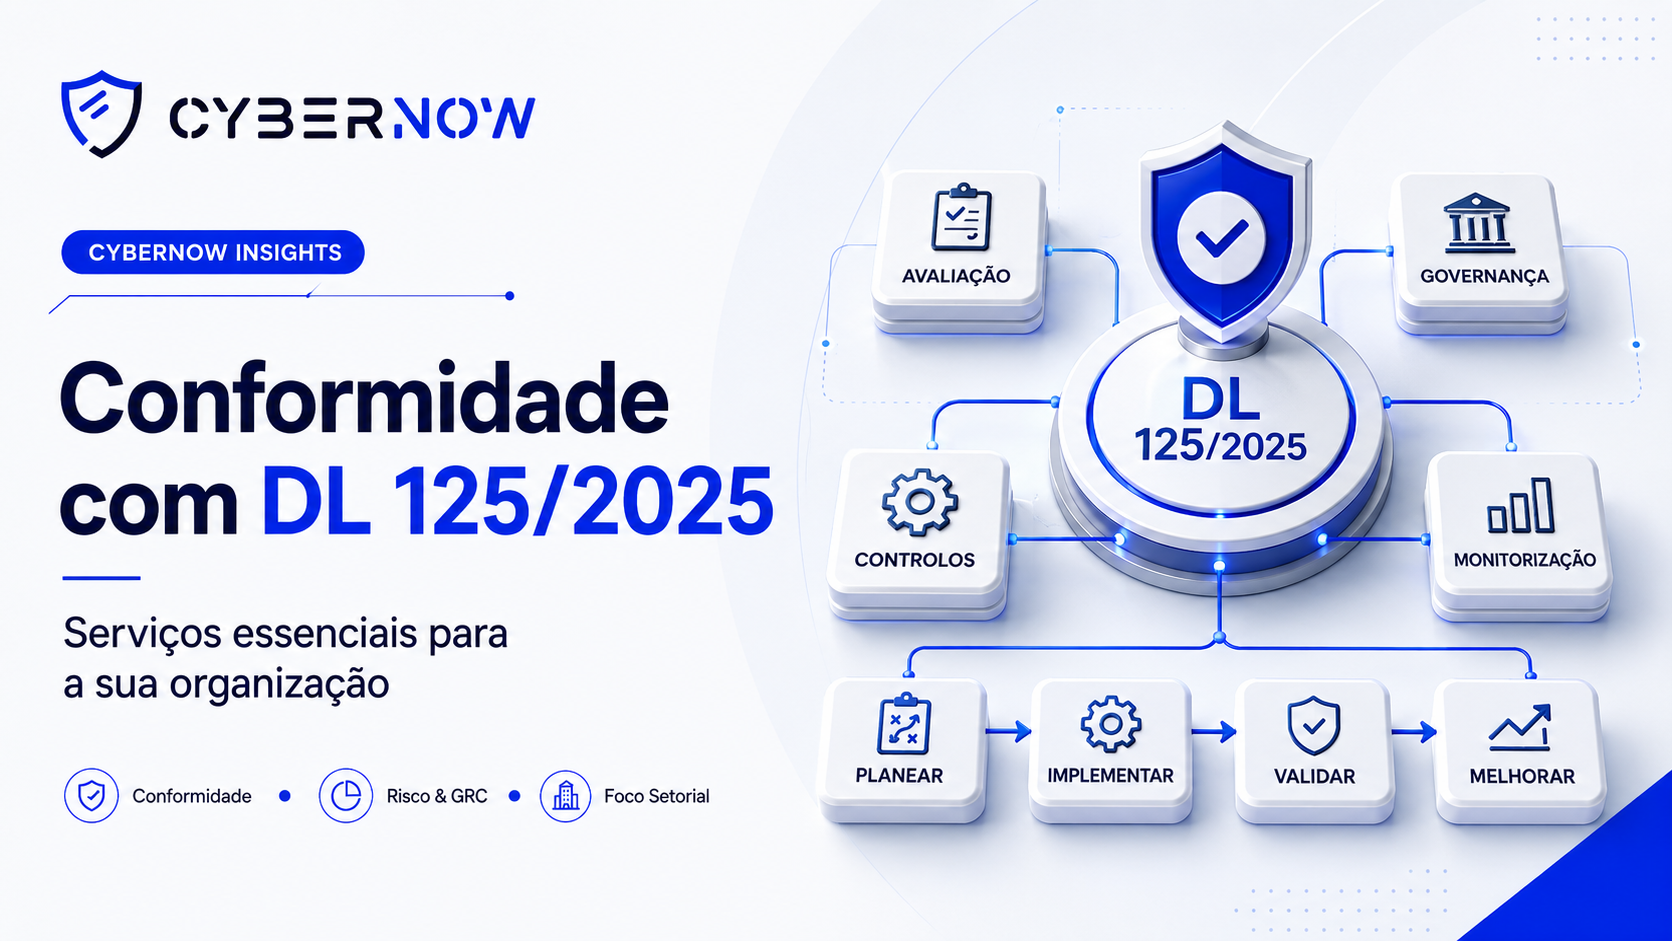

O Decreto-Lei 125/2025, que estabelece o novo regime jurídico da cibersegurança em Portugal, introduz obrigações para as entidades abrangidas pela NIS2. A CyberNow disponibiliza serviços especializados para apoiar a gestão do risco, a implementação de medidas de segurança, a preparação para auditorias e o cumprimento dos requisitos legais.
Table of Contents
O que é o Decreto-Lei 125/2025?
O Decreto-Lei n.º 125/2025 estabelece em Portugal a implementação da Diretiva Europeia NIS2, impondo novas obrigações de cibersegurança a entidades essenciais e importantes.
O Decreto-Lei 125/2025 estabelece obrigações de gestão de riscos de cibersegurança para as entidades abrangidas, incluindo a adoção de medidas técnicas, operacionais e organizativas adequadas e proporcionais, nomeadamente:
- Gestão de risco cibernético
- Governance e supervisão executiva
- Proteção de infraestruturas críticas
- Monitorização contínua
- Resposta a incidentes
- Segurança OT/IT
- Continuidade operacional
- Gestão de fornecedores
- Auditoria e conformidade
O incumprimento pode resultar em sanções financeiras, responsabilidade da gestão e impacto reputacional significativo.
Que setores estão abrangidos pela NIS2 e DL 125/2025?
Energia
Produção, distribuição e infraestruturas energéticas.
Saúde
Hospitais, clínicas e entidades de saúde.
Financeiro
Banca, fintechs, seguros e pagamentos digitais.
Transportes
Infraestruturas logísticas e operadores críticos.
Indústria & Manufacturing
Ambientes OT/ICS e operações industriais.
Tecnologia & Cloud
Data centers, MSPs e serviços digitais.
Serviços CyberNow para conformidade total com o DL 125/2025
A CyberNow oferece uma abordagem integrada e multidisciplinar, cobrindo todas as áreas críticas exigidas pela nova legislação.
Para apoiar as organizações no cumprimento do Decreto-Lei 125/2025, a CyberNow disponibiliza serviços de avaliação de conformidade, gestão de riscos, auditoria e implementação de medidas de cibersegurança. Estas atividades permitem identificar lacunas, estabelecer prioridades e preparar evidências do cumprimento das obrigações aplicáveis.
A conformidade com o Decreto-Lei 125/2025 exige uma abordagem contínua, que combine avaliação de riscos, medidas de proteção, monitorização, resposta a incidentes e melhoria dos processos de segurança. Os serviços da CyberNow podem apoiar as organizações abrangidas na implementação destas capacidades.
1. Assessment de Conformidade NIS2
Avaliação completa da maturidade atual da organização face aos requisitos do DL 125/2025.
- Análise de maturidade de segurança
- Gap analysis
- Mapeamento regulatório
- Identificação de riscos
- Plano de remediação prioritizado
2. Governance & vCISO
A NIS2 responsabiliza diretamente a gestão executiva pela cibersegurança.
- Serviço Virtual CISO
- Governance de segurança
- Gestão de risco
- Comités de segurança
- KPIs e reporting executivo
- Roadmaps estratégicos
3. Pentesting & Vulnerability Assessments
Testes ofensivos especializados para validação real da postura de segurança.
- Web Application Pentesting
- Infrastructure Pentesting
- Cloud Security Testing
- API Security Testing
- Wireless Assessments
- Internal & External Assessments
- Continuous Vulnerability Management
A implementação de medidas técnicas deve incluir avaliações regulares de segurança e testes de intrusão. Saiba também por que razão os testes de intrusão são importantes para a conformidade com a NIS2 e para reforçar a resiliência das organizações.
4. OT / ICS Security Assessments
Serviços especializados para ambientes industriais e infraestruturas críticas.
- OT Security Reviews
- ICS Network Mapping
- IEC 62443 Readiness
- Segmentação IT/OT
- Hardening de sistemas industriais
- Third-party access reviews
5. SOC & Managed Detection and Response (MDR)
Monitorização contínua e deteção avançada de ameaças.
- 24/7 Security Monitoring
- Threat Detection
- SIEM & SOC Services
- Incident Triage
- Threat Intelligence
- Security Analytics
6. Incident Response & Cyber Crisis Management
Preparação e resposta estruturada a incidentes de segurança.
- Incident Response Retainer
- Cyber Crisis Management
- Forensics
- Containment & Recovery
- Playbooks de resposta
- Tabletop Exercises
7. Business Continuity & Disaster Recovery
Garantia de continuidade operacional e resiliência organizacional.
- Business Continuity Plans
- Disaster Recovery Plans
- Backup Strategy Reviews
- Recovery Exercises
- Operational Resilience
8. Security Awareness & Training
Formação contínua para redução do risco humano.
- Security Awareness Programs
- Phishing Simulations
- Executive Security Training
- Secure Development Training
- OT Security Awareness
9. Compliance & Audit Readiness
Apoio especializado em auditorias e frameworks regulatórios.
- NIS2 Readiness
- ISO 27001
- DORA
- PCI-DSS
- CNCS Alignment
- Audit Support
Porque escolher a CyberNow?
Experiência Multissetorial
Projetos em setores críticos, enterprise, indústria e infraestruturas essenciais.
Especialização Técnica Avançada
Equipa especializada em offensive security, OT security, governance e compliance.
Abordagem End-to-End
Desde assessment inicial até monitorização contínua.
Foco em Compliance
Serviços desenhados especificamente para NIS2 e DL 125/2025.
Orientação Estratégica
Priorização baseada em risco, impacto operacional e continuidade de negócio.
Suporte Contínuo
Acompanhamento permanente da evolução regulatória e tecnológica.
A sua organização está preparada para o DL 125/2025?
A CyberNow ajuda empresas a implementar todas as medidas necessárias para cumprir a NIS2, reduzir risco cibernético e aumentar resiliência operacional.
Pedir Orçamento e Assessment Inicial
FAQ — DL 125/2025 e Serviços CyberNow
O DL 125/2025 aplica-se à minha empresa?
Dependendo do setor, dimensão e criticidade dos serviços, muitas organizações podem estar abrangidas pela legislação.
Quanto tempo demora um projeto de conformidade?
Depende da maturidade atual da organização, mas normalmente os projetos decorrem entre 3 e 12 meses.
A CyberNow consegue apoiar auditorias?
Sim. Prestamos suporte técnico, documental e estratégico para auditorias internas e externas.
Os serviços podem ser contratados individualmente?
Sim. A CyberNow disponibiliza serviços modulares adaptados às necessidades e maturidade da organização.
© CyberNow — Cybersecurity | NIS2 | Compliance | Governance | OT Security