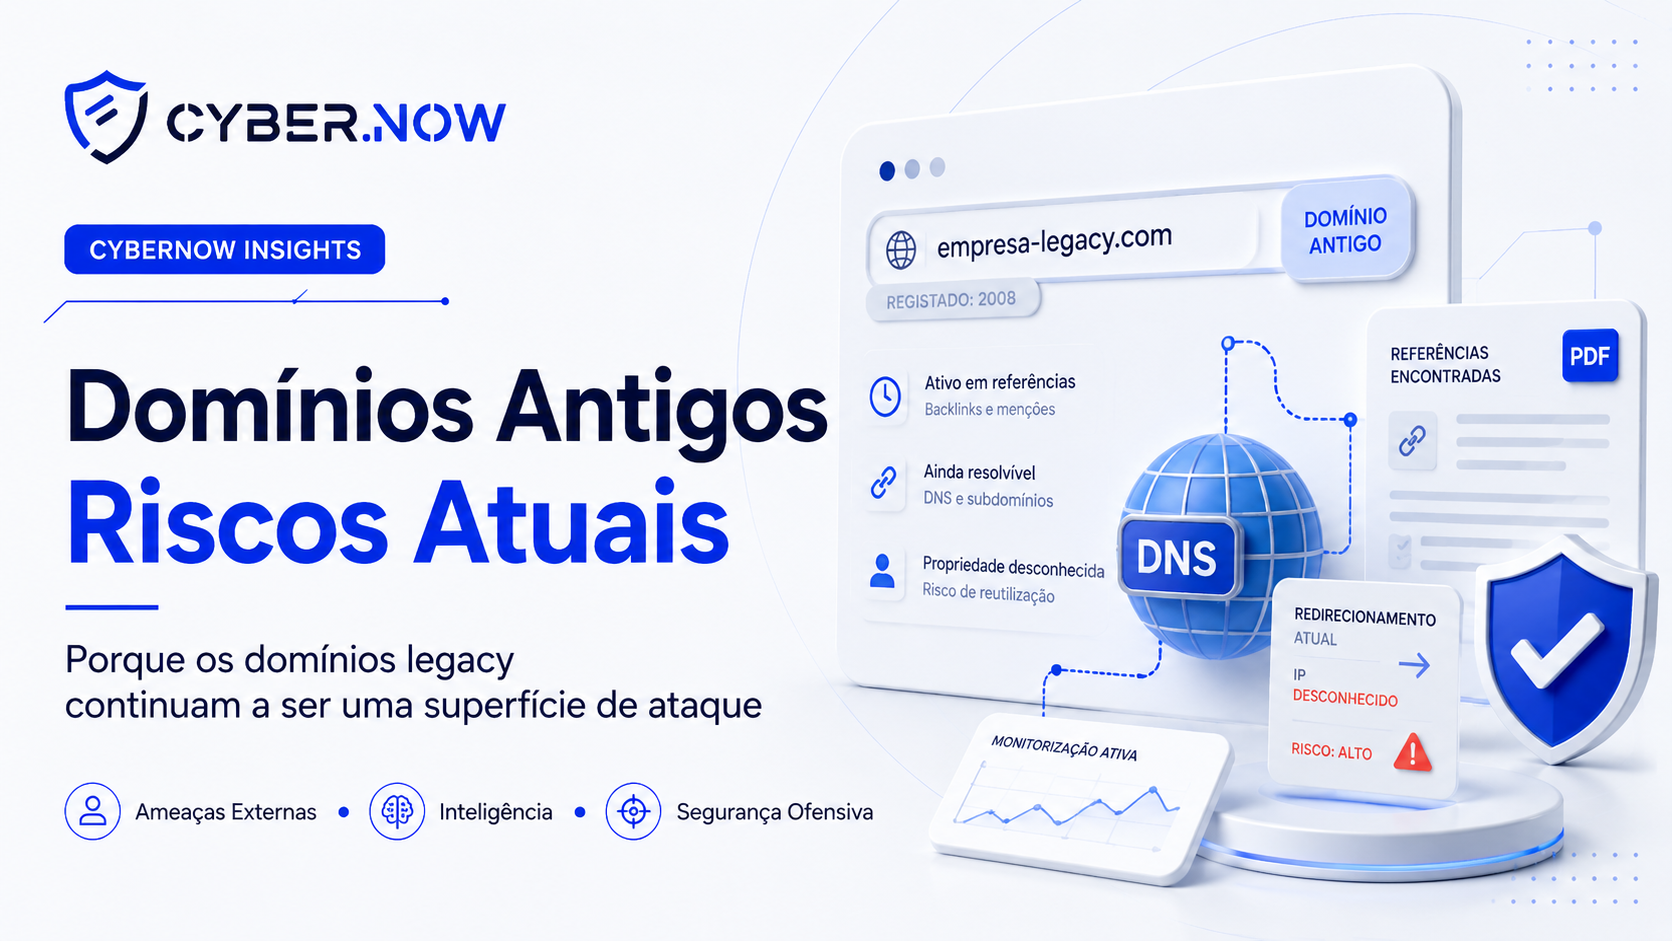

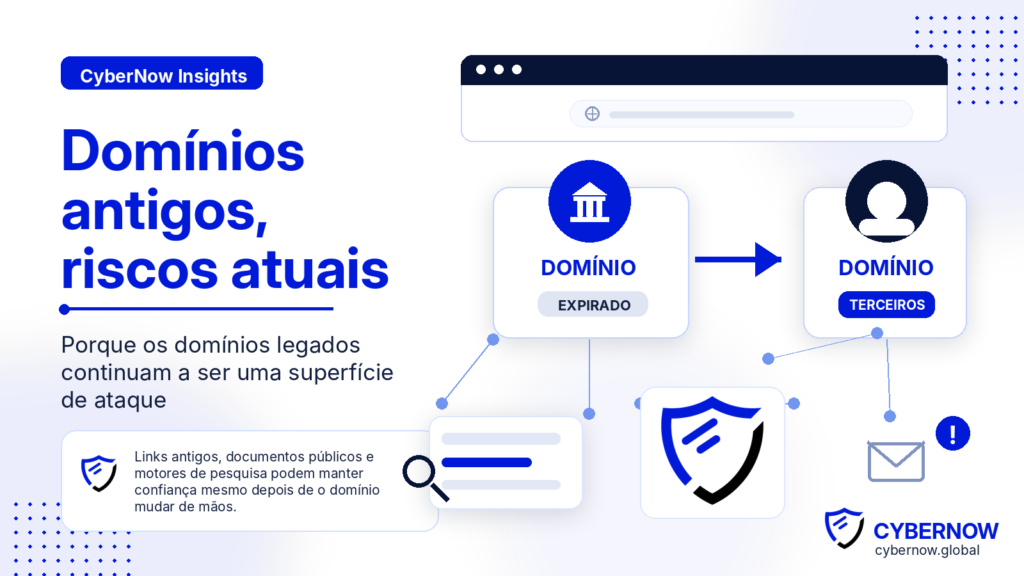
Mudar de domínio não significa apagar o passado digital. Sempre que um domínio antigo deixa de estar sob controlo da organização, mas continua referenciado em documentos, motores de pesquisa, portais e contactos antigos, cria-se uma superfície de ataque frequentemente subvalorizada.
Resumo rápido
- Domínios antigos podem manter autoridade, backlinks, menções públicas e reconhecimento por utilizadores, mesmo depois de deixarem de ser oficiais.
- Quando deixam de estar sob controlo da entidade original, podem ser usados por terceiros para redirecionamentos, falso login, phishing, receção ou envio de email e dano reputacional.
- A mitigação passa por inventário, ownership claro, renovação defensiva, monitorização, bloqueio interno, remoção de referências antigas e resposta preparada.
Porque este tema importa
Ao longo do tempo, muitas instituições alteram marcas, consolidam plataformas, encerram projetos ou substituem websites antigos. O domínio novo passa a ser o endereço oficial, mas o domínio anterior pode continuar espalhado pela Internet durante anos.
Essa persistência cria confiança residual. Um utilizador pode reconhecer o nome, um fornecedor pode ter o endereço guardado, um motor de pesquisa pode continuar a indexá-lo e um documento PDF pode mantê-lo como referência. Se esse domínio expirar ou for adquirido por terceiros, a confiança acumulada não desaparece: apenas muda de mãos.
Por isso, a gestão de domínios não deve ser vista apenas como uma tarefa administrativa. É parte da superfície de ataque externa e deve ser tratada como um tema de governance, segurança e continuidade.
O que está em causa
Um domínio abandonado não deixa necessariamente de existir na memória da Internet. Pode continuar a aparecer em motores de pesquisa, documentos PDF, diretórios, portais antigos, publicações institucionais, páginas de parceiros e até comunicações internas. Quando esse domínio deixa de estar sob controlo da entidade original e volta ao mercado, a confiança acumulada pode ser reutilizada por terceiros.
O problema não depende apenas de o domínio estar ativo ou inativo. Depende do que ainda aponta para ele, de quem o controla, do que o novo titular configura e da forma como utilizadores e sistemas interpretam esse endereço.
| Cenário | O que se observa | Risco principal |
|---|---|---|
| Cenário A – PDF institucional antigo | Um documento público, arquivado ou ainda indexado, continua a apontar para um domínio que já não está sob controlo da organização. | O utilizador confia na origem do documento e pode aceitar o domínio como legítimo. |
| Cenário B – Diretório externo desatualizado | Uma página de contactos, portal parceiro ou motor de pesquisa mantém um link antigo. | A referência externa funciona como prova social e aumenta a credibilidade residual. |
| Cenário C – Projeto ou campanha terminada | Um microsite temporário deixa de ser renovado, mas mantém notoriedade, backlinks ou menções públicas. | O domínio pode ser comprado e reaproveitado para redirects, publicidade, SEO ou impersonation. |
| Cenário D – Contactos e sistemas herdados | Fornecedores, colaboradores ou integrações antigas continuam a reconhecer o domínio como válido. | Aumenta a probabilidade de engenharia social, fraude B2B e confiança indevida. |
Como surge o risco
O padrão repete-se com frequência: o domínio deixa de ser renovado ou fica fora do controlo da organização; continua referido em fontes públicas; é registado por terceiros com objetivos legítimos, oportunistas ou maliciosos; e passa a poder ser usado para redirecionamento, phishing, fraude, desinformação ou abuso reputacional.
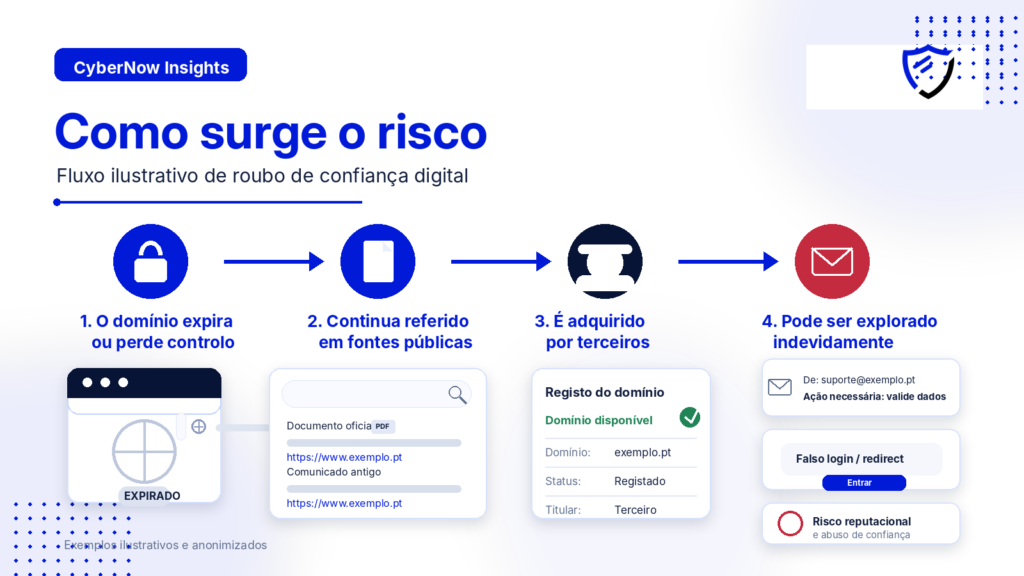
O ponto crítico é que o atacante não precisa de comprometer a infraestrutura atual da instituição. Pode explorar a confiança que ficou espalhada pela Internet através de links antigos, documentos públicos, resultados de pesquisa ou contactos herdados.
Porque é que estes domínios continuam valiosos
O valor de um domínio antigo nem sempre está no nome em si. Muitas vezes está no histórico que o acompanha e no rasto digital que deixou para trás. Plataformas de aged domains e expired domains publicitam domínios com backlinks, autoridade, histórico e métricas SEO. Para marketing digital, isto pode ser um ativo legítimo. Para cibersegurança, o mesmo valor pode representar uma superfície de ataque esquecida.
| Elemento | O que representa | Relevância para segurança |
|---|---|---|
| Referring Domains (RD) | Número de domínios diferentes que ainda têm links para aquele endereço. | Pode indicar exposição em notícias, diretórios, parceiros, universidades, municípios ou portais públicos. |
| Domain Rating / Domain Authority | Indicadores de força ou autoridade do domínio nos motores de pesquisa. | Um domínio com histórico pode parecer mais credível do que um domínio criado do zero. |
| Trust Flow / Citation Flow | Métricas usadas para avaliar qualidade e volume de links recebidos. | Ajudam a explicar porque alguns domínios antigos têm valor comercial e risco reputacional. |
| Tráfego residual e indexação | Visitas que continuam a chegar por pesquisas, bookmarks, emails antigos ou PDFs. | Pode levar utilizadores reais para conteúdo que já não pertence à instituição. |
| Memória institucional | Reconhecimento por colaboradores, utentes, clientes, fornecedores e parceiros. | Reduz a suspeita e aumenta a eficácia de engenharia social. |
Possíveis utilizações indevidas
Quando um domínio legado cai em mãos erradas, o impacto pode variar, mas tende a concentrar-se em abuso de confiança. O domínio não tem de imitar perfeitamente o website atual: basta que tenha histórico suficiente para parecer familiar.
| Vetor | Exemplo de abuso | Impacto provável |
|---|---|---|
| Website impersonation | Criação de uma página parecida com o antigo portal institucional ou com uma área de login. | Recolha de credenciais, dados pessoais ou informação confidencial. |
| Email e engenharia social | Envio de mensagens a partir de um domínio histórico ou receção de emails enviados por engano. | Fraude contra colaboradores, fornecedores, parceiros ou utilizadores. |
| Redirecionamentos | Encaminhamento para publicidade agressiva, afiliados, casino, crypto, malware ou páginas falsas. | Dano reputacional e exposição de utilizadores a conteúdos não confiáveis. |
| SEO e backlinks | Aproveitamento da autoridade herdada para reforçar outros sites ou manipular tráfego. | Abuso de reputação e associação indevida à entidade original. |
| Desinformação ou conteúdo falso | Publicação de conteúdo desalinhado com a missão da instituição. | Confusão pública e perda de confiança. |
Sinais técnicos e operacionais a monitorizar
| Sinal | Porque importa | Ação recomendada |
|---|---|---|
| Alteração de WHOIS/RDAP ou registrar | Pode indicar mudança de titularidade, perda de controlo ou transferência para terceiros. | Rever ownership e classificar criticidade. |
| Nameservers ou DNS alterados | O domínio pode ter passado a apontar para nova infraestrutura. | Monitorizar A/AAAA/CNAME, redirects e conteúdo. |
| Criação de MX records | Pode permitir receção ou envio de email no domínio antigo. | Bloquear internamente e avaliar risco de impersonation. |
| Certificados emitidos | Pode indicar novo website HTTPS ou tentativa de parecer legítimo. | Monitorizar Certificate Transparency. |
| Conteúdo desalinhado | Parking, páginas de venda, publicidade, falso login ou conteúdo não relacionado. | Recolher evidência e acionar resposta. |
| Referências públicas persistentes | Links em portais, PDFs, diretórios, comunicados ou páginas de parceiros. | Remover, corrigir ou comunicar domínio oficial atual. |
Como reduzir este risco
A boa notícia é que este risco pode ser reduzido com medidas relativamente simples, desde que exista ownership claro e visibilidade sobre os ativos digitais históricos. O objetivo não é manter todos os domínios para sempre, mas decidir conscientemente quais devem ser mantidos, redirecionados, bloqueados, monitorizados ou removidos de referências públicas.
| Controlo | Aplicação prática |
|---|---|
| 1. Inventariar | Mapear domínios atuais, antigos, expirados, redirecionados, de projetos, campanhas, eventos e fornecedores. |
| 2. Definir ownership | Garantir responsável de negócio, responsável técnico, contacto administrativo, registrar e data de expiração. |
| 3. Reter domínios relevantes | Manter domínios com histórico público, uso de email, backlinks fortes ou presença em documentação oficial. |
| 4. Proteger o registrar | Ativar MFA, registrar lock quando disponível, renovação automática, alertas e método de pagamento resiliente. |
| 5. Redirecionar com controlo | Domínios antigos ainda controlados devem apontar para o domínio oficial atual ou para uma página de aviso clara. |
| 6. Aplicar políticas de email | Domínios que não enviam email devem ter SPF/DMARC restritivos quando aplicável e configuração validada. |
| 7. Monitorizar sinais | Acompanhar DNS, MX, certificados, conteúdo web, redirects, indexação, marketplaces e domínios lookalike. |
| 8. Bloquear internamente | Adicionar domínios perdidos ou não oficiais a email security, DNS filtering, proxy, EDR/XDR, SIEM ou controlos equivalentes. |
| 9. Remover referências antigas | Atualizar websites, PDFs, diretórios, comunicados, assinaturas, materiais públicos, QR codes e páginas de parceiros. |
| 10. Preparar resposta | Definir processo para evidência, comunicação, bloqueio, contacto com registrars, pedidos de takedown e alertas a stakeholders. |
Checklist rápido para instituições
| ☑ Inventariar todos os domínios ativos, antigos e de projetos terminados. | ☑ Identificar owner, registrar, contactos administrativos e datas de expiração. |
| ☑ Ativar renovação automática, MFA, registrar lock e alertas de expiração. | ☑ Redirecionar domínios antigos controlados para o domínio oficial atual. |
| ☑ Aplicar políticas restritivas de email em domínios que não enviam mensagens. | ☑ Monitorizar DNS, MX, certificados, conteúdo, redirects e presença em fontes públicas. |
| ☑ Monitorizar domínios lookalike e domínios em marketplaces aftermarket. | ☑ Bloquear internamente domínios perdidos ou não oficiais. |
| ☑ Remover referências públicas desatualizadas sempre que possível. | ☑ Definir processo de resposta para bloqueio, comunicação, evidência e takedown. |
Onde a CyberNow pode ajudar
A CyberNow pode apoiar organizações na identificação de domínios históricos, na monitorização da sua superfície de ataque externa e na criação de processos para reduzir o risco associado a domínios expirados, abandonados ou fora de controlo.
Este apoio pode incluir descoberta de ativos, revisão de ownership, monitorização de referências públicas, análise de domínios lookalike, deteção de alterações DNS, criação de registos MX, emissão de certificados, redirecionamentos suspeitos, páginas clonadas, sinais de credential harvesting e definição de medidas compensatórias para proteção interna.
Em cibersegurança, um domínio esquecido pode não parecer prioritário até ao momento em que passa a ser usado por terceiros. É precisamente por isso que vale a pena tratá-lo antes de se transformar num incidente.
Referências de suporte
- OWASP Foundation – Allowing Domains or Accounts to Expire — https://owasp.org/www-community/vulnerabilities/Allowing_Domains_or_Accounts_to_Expire
- ICANN – FAQs for Registrants: Domain Name Renewals and Expiration — https://www.icann.org/resources/pages/domain-name-renewal-expiration-faqs-2018-12-07-en
- .PT / DNS.PT – Regras de Registo de .pt — https://www.pt.pt/
- NCSC UK – Managing Public Domain Names — https://www.ncsc.gov.uk/guidance/managing-public-domain-names
- NCSC UK – Protecting your public domain name — https://www.ncsc.gov.uk/collection/using-online-services-safely/protecting-your-public-domain-name
- NCSC UK – Protecting parked domains — https://www.ncsc.gov.uk/blog-post/protecting-parked-domains
- NCSC Switzerland – When old domain names fall into the wrong hands — https://www.ncsc.admin.ch/
- SEO.Domains – Marketplace de aged/expired domains — https://seo.domains/